Ho letto le regole europee sul tracking pixel email: in Italia la scadenza è il 29 ottobre, e il tasso di apertura mentiva già
Tracking pixel email in Europa: in Italia il consenso scade il 29 ottobre, in Francia è già scaduto. Cosa dicono Garante, CNIL ed EDPB e cosa cambierei io.
Il 29 ottobre finisce il periodo transitorio italiano per i tracking pixel email. La transizione francese per gli indirizzi esistenti è finita il 14 luglio. La Germania non ha nessuna data nuova: la regola ePrivacy è già nella sua legge, e l’unica posizione di un’autorità tedesca che ho trovato dice che copre anche i pixel di conteggio.
La maggior parte dei marketer con cui parlo fa sempre la stessa domanda: come manteniamo i nostri tassi di apertura?
Domanda sbagliata. Il tasso di apertura ti mentiva già. La legge ha solo reso la bugia più difficile da ignorare.
Ho letto i testi primari: le linee guida del Garante italiano, la raccomandazione della CNIL francese con le sue FAQ e le linee guida del Comitato europeo per la protezione dei dati (EDPB) su cui entrambe si basano. Lavoro dalla Svizzera, dove la direttiva ePrivacy non è legge, quindi ho controllato anche cosa succede quando un mittente svizzero scrive a caselle italiane, francesi o tedesche.
Ecco cosa ho trovato e cosa cambierei lunedì.
È la mia lettura di testi pubblici, non una consulenza legale. Per la formula del consenso e l’informativa privacy, rivolgiti al tuo avvocato o al tuo consulente privacy. Ultimo controllo: 11 ottobre 2026.
Punti chiave
- La scadenza italiana è il 29 ottobre 2026. Le linee guida del Garante del 17 aprile concedono sei mesi dalla pubblicazione in Gazzetta Ufficiale. L’autorità dice che verificherà il rispetto delle regole nel secondo semestre del 2026.
- La regola di base è europea, non italiana. L’EDPB afferma che un pixel in un’email rientra nell’articolo 5(3) della direttiva ePrivacy, la regola sui cookie. Ogni paese applica la propria versione.
- La Francia è più severa e più avanti. La sua transizione per gli indirizzi esistenti è finita il 14 luglio, e lì serve il consenso anche per i dati dei pixel anonimi e aggregati.
- La Germania ha la stessa regola e nessuna nuova data. Secondo quanto riportato, il suo commissario federale per la protezione dei dati sostiene che un pixel di conteggio non è tecnicamente necessario per una newsletter.
- Dove vivono i tuoi iscritti decide quale autorità può intervenire su di te, non dove ha sede la tua azienda. Secondo l’EDPB e la CNIL, per questa regola non esiste lo sportello unico.
- La soluzione è soprattutto configurazione. Smetti di tracciare i singoli per impostazione predefinita, chiedi il consenso nel punto in cui raccogli l’indirizzo e aggiungi nel footer un link che spegne solo il tracciamento.
Cos’è un tracking pixel email?
Un tracking pixel email è un’immagine minuscola, di solito invisibile, ospitata sul server del mittente e incorporata in un’email. Quando il lettore apre il messaggio e le immagini si caricano, il suo dispositivo richiede quell’immagine, e il mittente scopre che l’email è stata aperta, quando e su quale dispositivo.
Contano tre dettagli, tutti dal testo del Garante.
Primo, il pixel di solito è unico per te: il Garante scrive che “di regola i tracciatori sono univoci per singolo destinatario”. La richiesta può portare con sé un identificativo, il tuo indirizzo IP e il tipo di dispositivo, e può mostrare per quanto tempo il messaggio è rimasto aperto e quante volte.
Secondo, sono diffusi. Sull’unico provider di posta e sull’unica piattaforma di marketing automation che ha esaminato, il Garante ha trovato pixel “pressoché nella totalità dei casi”.
Terzo, esiste un interruttore, ed è in mano al lettore. Se non scarichi le immagini, non c’è pixel. Un iscritto che legge in testo semplice non lascia traccia, e lo dice lo stesso Garante.
Puoi vedere il tuo in cinque minuti. Mandati l’ultima campagna e apri il sorgente del messaggio. Cerca immagini larghe un pixel, immagini senza contenuto visibile e indirizzi di immagini con lunghe stringhe di caratteri.
Non tutti i pixel hanno questo aspetto, quindi chiedi anche al tuo fornitore. Il Garante nota che i pixel di tracciamento non hanno un nome o una sintassi standard, quindi cercare la parola “pixel” nel sorgente può non dare nulla.
Questi dettagli mi piacciono perché ridimensionano la questione. Il pixel non è magia. È una richiesta di immagine, e una quantità sorprendente di marketing dipende da lì.
Perché il tasso di apertura mentiva prima ancora della legge
Apple lo disse chiaramente nel 2021. Con iOS 15, Mail Privacy Protection “impedisce ai mittenti di usare pixel invisibili per raccogliere informazioni sull’utente” (traduzione mia). “Aiuta gli utenti a evitare che i mittenti sappiano quando aprono un’email” (traduzione mia).
Rileggilo due volte. Esiste una funzione pensata per impedire ai mittenti di sapere quando hai aperto un’email.
La tua dashboard continua a riportare aperture, con tanto di orario. Per chi usa quella funzione, di quel numero non mi fiderei.
Aggiungi i lettori che bloccano le immagini o leggono in testo semplice. Il tasso di apertura smette di misurare l’attenzione. Misura un miscuglio di persone, strumenti di privacy e silenzio.
La mia regola è semplice. Tratta il tasso di apertura come una voce di corridoio, non come una metrica. Io non cambierei un oggetto, un orario di invio o un segmento solo in base alle aperture.
Con un consenso valido, il pixel è ammesso da questa regola. Non ti sto dicendo di vietarlo. Ti sto dicendo di smettere di trattare ciò che produce come la verità.
Una regola europea, tanti controllori nazionali
La regola di base non è italiana. È europea.
L’articolo 5(3) della direttiva ePrivacy, la regola sui cookie, dice che memorizzare informazioni sul dispositivo di una persona, o leggere informazioni già memorizzate lì, richiede il consenso. L’eccezione principale è ciò che è strettamente necessario per un servizio richiesto dalla persona.
Un pixel in un’email conta? L’EDPB ha risposto nelle sue Linee guida 2/2023, versione finale del 7 ottobre 2024. Dice che in un’email il mittente può includere un tracking pixel per rilevare quando il destinatario la legge, e che l’immagine arriva sul dispositivo del lettore “almeno attraverso il meccanismo di cache del software lato client” (traduzione mia).
La conclusione: “L’articolo 5(3) della direttiva ePrivacy è applicabile, anche se questa memorizzazione non è permanente” (traduzione mia). L’identificativo che il dispositivo rimanda indietro conta come “accesso”.
Ogni paese UE ha trasposto questa regola nella propria legge e l’ha affidata al proprio regolatore. Questi sono i tre che ho controllato:
- Italia: articolo 122 del Codice privacy.
- Francia: articolo 82 della legge Informatique et Libertés.
- Germania: § 25 TDDDG.
Ed ecco la parte che sorprende. Secondo l’EDPB e la CNIL, per questa regola non esiste lo sportello unico. Il GDPR consente a un’azienda di rapportarsi soprattutto con il regolatore del paese in cui ha sede. Le norme ePrivacy non funzionano così.
Un documento interno dell’EDPB del giugno 2021 dice che ogni autorità applica la propria legge nazionale “per quanto riguarda gli utenti situati nella sua giurisdizione territoriale” (traduzione mia). La CNIL lo ribadisce nelle sue FAQ sui pixel di tracciamento nelle email: il meccanismo europeo di cooperazione non si applica a questi controlli. Traduzione: il paese in cui vivono i tuoi iscritti decide quale autorità può intervenire, non il paese in cui è registrata la tua azienda.
Le autorità possono anche guardare oltre i propri confini. L’EDPB dice che quando un mittente non ha uno stabilimento in un paese, la legge nazionale “può prevedere altri criteri” per far rispettare la regola (traduzione mia). La CNIL dice di poter agire contro aziende fuori dall’UE quando i loro pixel tracciano persone in Francia e le condizioni della legge sono soddisfatte.
Italia: cosa si aspetta il Garante entro il 29 ottobre
Questa sezione ti riguarda se hai iscritti in Italia. Il Garante per la protezione dei dati personali è l’autorità italiana.
Il testo è il provvedimento n. 284 del 17 aprile 2026, pubblicato in Gazzetta Ufficiale il 29 aprile. Concede sei mesi per adeguarsi.
Il Garante ha pubblicato anche un vademecum in nove sezioni.
Il 5 ottobre il Garante ha ribadito la data nella sua comunicazione: “Entro il 29 ottobre 2026 aziende, piattaforme e newsletter dovranno adeguare informative, consensi e sistemi di revoca”. Alcune fonti dicono 28 ottobre. La comunicazione del Garante dice 29.
La regola e le sue eccezioni
La regola di partenza è no. Usare un pixel è vietato, a meno che non si applichi un’eccezione. La prima eccezione è un consenso informato, libero, specifico e inequivocabile.
Il Garante indica tre casi che non richiedono il consenso. Li chiama esempi, e spetta al mittente verificare che il proprio caso rientri.
- Statistiche aggregate. Un conteggio che misura la percentuale complessiva di apertura, anonimizzato. Il Garante suggerisce lo stesso pixel per tutti i destinatari di una campagna e dati di IP e client anonimizzati.
- Sicurezza dell’autenticazione. Attivazione dell’account, reimpostazione della password, richieste di esercizio dei diritti.
- Messaggi di servizio che il mittente deve inviare per legge. Modifiche contrattuali, informative privacy, incidenti di sicurezza, avvisi di phishing, promemoria di scadenza.
Tracciare i singoli per migliorare le campagne promozionali richiede il consenso. Vale anche per cambiare l’oggetto dopo poche aperture, per inviare meno a chi non apre e per costruire profili commerciali dal comportamento di lettura. Gran parte di ciò che si intende per “ottimizzazione delle email” cade qui.
Consenso e revoca
Un solo consenso può coprire entrambi, in linea di principio. Il consenso al pixel può stare dentro il consenso a ricevere email promozionali, se la richiesta è “formulata in modo neutro e privo di forzature”. Il momento migliore è quando raccogli l’indirizzo.
Ogni destinatario deve avere una via d’uscita, in due misure. L’esempio del Garante è un link o un’icona nel footer che porta a una pagina. Lì la persona può interrompere tutte le email, oppure interrompere solo il tracciamento e continuare a ricevere le email. Rifiutare il tracciamento non può ridurre il servizio, e devi registrare le scelte.
Privacy by design. Il Garante suggerisce un ID opaco e non sequenziale per ogni destinatario, collegato all’indirizzo email in un livello interno separato. Così l’indirizzo non compare mai nella richiesta del pixel.
Liste esistenti e controlli
Le liste esistenti hanno una transizione. Il Garante la chiama regime transitorio, solo per i trattamenti già in corso, da superare progressivamente. Se invii già con i pixel, informa le persone con il primo invio utile, poi aggiungi e comunica la revoca granulare.
Riguarda tutti. Mittenti, piattaforme di invio, noleggiatori di liste e fornitori di tracciamento. Newsletter, invii promozionali, messaggi automatici ed email di servizio. Il testo non prevede alcuna eccezione per il B2B.
E poi? Il Garante dice che la verifica di queste linee guida rientra nelle ispezioni programmate per il secondo semestre del 2026. Il testo non indica importi di sanzioni. Dice però che il permanere del carattere occulto determinerebbe l’illiceità del trattamento, e che i pixel usati senza informazione non possono essere utilizzati.
Un esempio pratico. Invii una newsletter mensile a 4.000 contatti, 600 dei quali in Italia e 400 in Francia. La tua piattaforma traccia le aperture per singola persona.
Per i 400 contatti francesi, la transizione della CNIL è finita a luglio. A meno che tu non abbia inviato in tempo l’email informativa per gli indirizzi raccolti prima del 14 aprile, ti serve il consenso, oppure niente pixel. Per i 600 italiani, il Garante lascia i contatti esistenti nel suo regime transitorio: informali con il primo invio utile e offri l’interruttore nel footer, tutto prima del 29 ottobre.
Gli altri 3.000 dipendono da dove vivono. La Germania applica oggi la stessa regola ePrivacy, e i contatti puramente svizzeri ricadono nel diritto svizzero. Una sola versione pulita costa comunque meno di tre.
La mia opinione: l’eccezione per le statistiche aggregate è la carta nascosta, ma solo in Italia. Se il tuo provider può inviare un unico pixel identico per campagna con IP e dati del client anonimizzati, lì puoi mantenere un conteggio a livello di campagna.
La Francia lo vuole comunque con il consenso, e il commissario tedesco considera i pixel di conteggio territorio da consenso. Verifica ogni mercato prima di fare affidamento su questa eccezione.
Francia: la sorella maggiore severa
La Francia ha pubblicato per prima. La CNIL ha adottato la sua raccomandazione il 12 marzo 2026, come deliberazione n. 2026-042, e l’ha pubblicata il 14 aprile.
Si fonda sull’articolo 82 della legge Informatique et Libertés e segue le stesse linee guida dell’EDPB.
Chiede il consenso preventivo per quattro usi: analizzare il tasso di apertura per ottimizzare le campagne, costruire profili, analizzare sospette frodi e misurare la recapitabilità individuale fuori dai casi esenti.
Ammette due esenzioni strette: la sicurezza dell’autenticazione e la recapitabilità (verificare che le tue email arrivino ancora in casella), limitata alla data dell’ultima apertura nota, il giorno e non l’ora, per le email che il destinatario ha richiesto.
I dettagli sono rigorosi. Il consenso si raccoglie meglio insieme all’indirizzo, e il silenzio vale come rifiuto. Rifiutare deve essere facile quanto accettare, e aspettare sei mesi prima di riproporre la richiesta è la buona prassi indicata dalla CNIL.
Poi arriva la parte che fa male. I dati anonimi non aiutano. La domanda 18 delle FAQ della CNIL chiede se i dati anonimi o aggregati eliminino l’obbligo di consenso. La risposta è no: l’articolo 82 si applica “que les données concernées soient personnelles ou non” (cioè: che i dati siano personali o meno).
L’eccezione italiana per le statistiche aggregate non ha un gemello francese. Se invii a entrambi i paesi, è la Francia a fissare l’asticella.
La transizione è finita. Gli indirizzi raccolti prima del 14 aprile potevano mantenere i pixel se il mittente aveva informato chiaramente le persone entro tre mesi e nessuno si era opposto al pixel, e quella finestra si è chiusa il 14 luglio.
Senza l’email informativa, la CNIL dice di raccogliere il consenso o di smettere di usare i pixel. Ammette un termine più lungo solo con motivi documentati.
La raccomandazione vale per ogni email, in qualunque contesto, indirizzi professionali compresi. Non copre direttamente i link tracciati, ma la CNIL dice che seguono la stessa logica.
Germania: nessuna data nuova, stessa regola
La Germania ha trasposto la stessa regola ePrivacy nel § 25 TDDDG, l’ex TTDSG. Serve il consenso per ciò che non è tecnicamente necessario per il servizio richiesto dal lettore.
Il commissario federale tedesco per la protezione dei dati ha espresso una posizione chiara, come riporta ComputerWeekly in tedesco. Un pixel di conteggio non è tecnicamente necessario per una newsletter, quindi i destinatari devono acconsentire prima. Un pixel senza consenso è ipotizzabile solo se non vengono raccolti dati personali o altri dati dell’utente, e per i tracking pixel di norma non è così.
La conferenza delle autorità tedesche per la protezione dei dati ha discusso il tracciamento delle newsletter alla sua 110a riunione. Ha annunciato per il 2026 una pubblicazione per chiarire la situazione giuridica. Non ho ancora trovato nessun testo pubblicato.
Quindi i mittenti tedeschi non hanno una data di ottobre da rispettare. Hanno una regola già in vigore, la posizione di un commissario federale riportata dalla stampa e una pubblicazione annunciata.
Svizzera: fuori dalla direttiva, non fuori dal problema
Lavoro dalla Svizzera, quindi questa parte è personale.
La direttiva ePrivacy non è diritto svizzero. Non ho trovato nessuna dichiarazione di un’autorità svizzera che dica che i pixel nelle email richiedono il consenso. Ecco cosa dice invece il diritto svizzero:
- La pubblicità di massa via email richiede il consenso preventivo (legge federale contro la concorrenza sleale, LCSl, art. 3 cpv. 1 lett. o). In breve, l’eccezione riguarda i tuoi clienti, per prodotti simili, con un opt-out semplice. Ne ho scritto nella guida di Moccogni Consulting all’email marketing per le PMI svizzere.
- La legge sulle telecomunicazioni (LTC, art. 45c) consente di trattare dati sul dispositivo altrui per servizi di telecomunicazione e fatturazione, oppure se gli utenti sono informati del trattamento e della sua finalità e sanno di poterlo rifiutare. Per quanto ho trovato, nessuna autorità svizzera ha detto se questo copra i pixel nelle email.
- La legge sulla protezione dei dati riveduta (nLPD) si applica quando un pixel tratta dati personali. Le violazioni intenzionali di alcuni suoi obblighi possono portare a multe fino a 250 000 franchi per i responsabili. Non ho trovato nessun caso svizzero sui pixel.
Niente di questo ti protegge quando scrivi a Italia, Francia o Germania. Le loro autorità possono applicare le proprie regole alle caselle di chi vive lì.
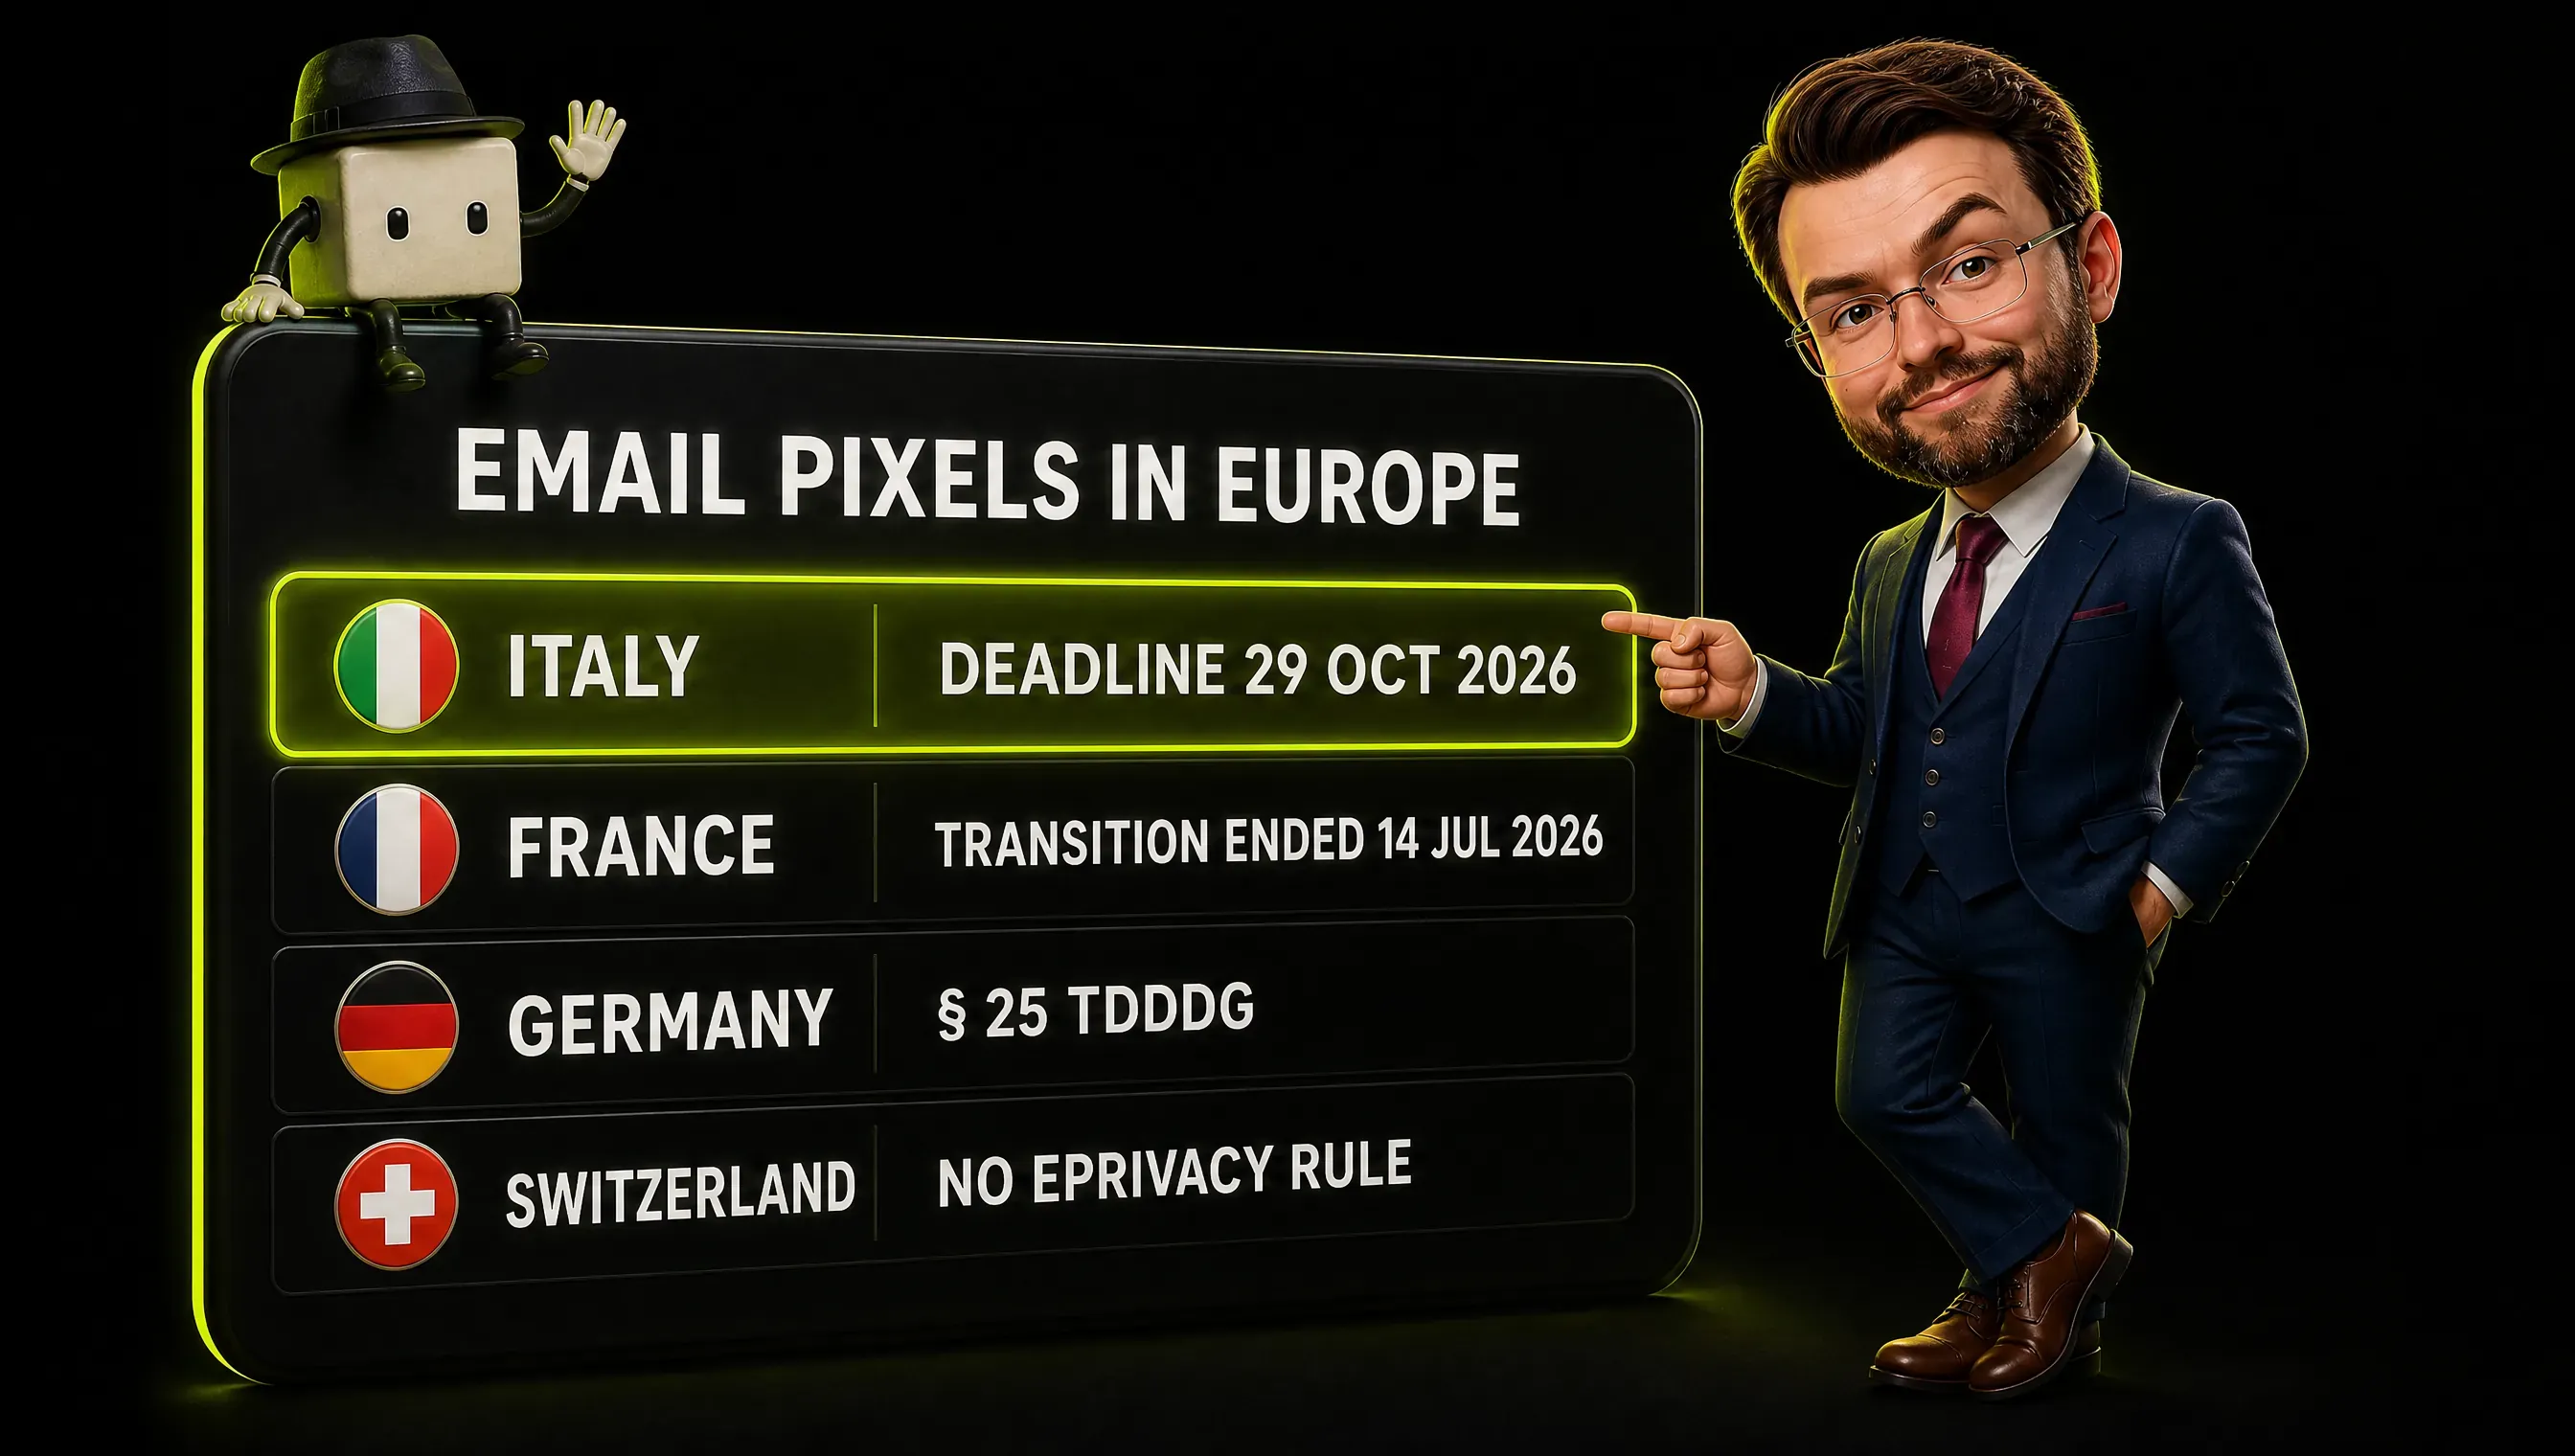
La mia opinione: costruisci per la regola più severa che incontri. Mantenere tre versioni della stessa newsletter costa più che mantenerne una pulita.
Tre miti che continuo a sentire
“Lo usiamo solo per le statistiche.” In Italia le statistiche sono esenti solo se anonime, per esempio un unico pixel identico per tutti i destinatari di una campagna. Se la tua piattaforma sa chi ha aperto, non sono statistiche. È tracciamento.
“La mia piattaforma email gestisce la conformità.” La piattaforma gestisce la meccanica. Il Garante descrive il mittente come colui che decide se usare i pixel e per quale finalità, anche quando li gestisce un fornitore. Chiede inoltre a ogni soggetto della catena di definire il proprio ruolo e parla di contitolarità.
“Non abbiamo sede in Italia o in Francia.” I tuoi iscritti forse sì. Un’azienda svizzera con qualche centinaio di indirizzi italiani è un mittente con destinatari italiani, e un’autorità può guardare dove vivono i destinatari.
Cosa cambierei lunedì
Ho cominciato dalla mia newsletter. Il codice che la invia non contiene nessun pixel di apertura, e le uniche immagini nelle email sono miniature degli articoli ospitate sul mio sito. Ho controllato il codice l’11 ottobre 2026.
La tua configurazione potrebbe non essere così fortunata, quindi ecco l’ordine in cui lavorerei.
- Elenca ogni sistema che manda email ai tuoi contatti. Strumento newsletter, CRM, shop, helpdesk, strumento di prenotazione. Il Garante conta anche i messaggi automatici e transazionali, non solo le newsletter.
- Spegni il tracciamento individuale delle aperture. La maggior parte delle piattaforme email ha un’impostazione apposita. Se la tua non ce l’ha, chiedi per iscritto al fornitore cosa registra il suo pixel.
- Chiedi il consenso dove raccogli l’indirizzo. Una richiesta neutra e senza forzature che copra le email e la misurazione. Un punto di partenza, non una formula collaudata: “Inviami la tua newsletter. Registra se la apro e su quale dispositivo, così puoi migliorarla. Posso disattivare la registrazione in qualsiasi momento dal footer.” Chiara, specifica e facile da revocare. Fai controllare la formulazione finale al tuo avvocato.
- Aggiungi il footer a due interruttori. “Interrompi tutte le email” e “Interrompi il tracciamento, continua a ricevere le email.” Due link, una pagina, nessun senso di colpa.
- Invia l’avviso di transizione. In Italia, informa le persone con il primo invio utile. In Francia i tre mesi sono passati, e la strada è il consenso.
- Prepara una versione senza pixel per chi dice no. Il Garante afferma che rifiutare il tracciamento non deve limitare il servizio.
- Tieni un registro dei consensi. Chi ha acconsentito, quando, con quale formulazione, in quale lingua. Se la tua lista è multilingue, deve esserlo anche la formulazione, e ho già scritto di come gestire le newsletter in più lingue.
- Usa ID opachi. Se mantieni un pixel per singolo destinatario, assicurati che l’indirizzo email non compaia mai nel suo URL.
Cosa misurare al posto delle aperture
Se le aperture sono una voce di corridoio, cosa è reale? Quattro cose che metterei in dashboard.
- Risposte. Il segnale migliore nel B2B, e un pixel non può falsificarlo.
- Conversioni per invio, misurate con i parametri di campagna sui tuoi link e con le tue analytics. Le analytics sul tuo sito hanno regole di consenso proprie. Ho scritto della formula e del problema di misurazione dietro il ROI del marketing.
- Salute della lista. Disiscrizioni, segnalazioni di spam, rimbalzi e crescita.
- Ricavo ogni mille email inviate. Chiude la maggior parte delle discussioni sugli oggetti.
Una nota sui clic. Le linee guida del Garante riguardano i pixel.
La CNIL dice che i link tracciati non sono coperti direttamente dalla sua raccomandazione, ma anch’essi leggono e scrivono sul dispositivo, quindi l’articolo 82 si applica a chi li usa. Tratta il tracciamento dei link con la stessa cura finché un regolatore non dirà altro.
FAQ
Serve il consenso per i tracking pixel nelle email in Europa?
Nella maggior parte dei casi, sì. L’EDPB afferma che l’articolo 5(3) della direttiva ePrivacy si applica ai pixel nelle email. Le eccezioni sono strette: sicurezza, messaggi che devi inviare per legge e, in Italia, statistiche aggregate anonimizzate, che la Francia non ammette senza consenso.
Perché i tracking pixel sono controversi?
Sono nascosti. Il Garante li definisce particolarmente invasivi perché funzionano senza che il destinatario lo sappia. Il pixel di solito è unico per te e può portare con sé il tuo indirizzo IP e il tipo di dispositivo.
Vale anche per il B2B e per le email di servizio?
Sì per il B2B. Sono coperte anche le email di servizio, con una sola eccezione stretta: i messaggi che il mittente deve inviare per legge e per i quali sapere che sono stati letti è rilevante.
Anche il tracciamento dei clic è interessato?
Le linee guida riguardano i pixel. La CNIL dice che i link tracciati seguono la stessa logica. Finché un regolatore non dirà di più, parti dal presupposto che richiedano la stessa trasparenza e una via d’uscita.
L’UE cambierà la regola?
La Commissione europea ha proposto modifiche alle regole sui cookie il 19 novembre 2025, nel Digital Omnibus. All’11 ottobre 2026 è una proposta in negoziazione, non una legge. Finché non sarà adottata valgono le regole di oggi, e io non costruirei un piano di conformità su di essa.
In sintesi
I tracking pixel email non sono mai stati il punto. Il punto è che l’email è un canale privato, e l’Europa ha smesso di far finta che una richiesta d’immagine nascosta sia un dettaglio innocuo.
Penso che sia una buona notizia. I team che smettono di inseguire le aperture iniziano a leggere risposte, vendite e reclami. Il segnale è sempre stato lì.
La prossima scadenza potrebbe non riguardare i pixel. Potrebbe riguardare qualunque tracker invisibile verrà dopo. Costruisci l’abitudine adesso: sapere cosa raccogli, dirlo chiaramente e dare alle persone un interruttore.
Se vuoi un secondo paio d’occhi sulla tua configurazione, dimmi quale piattaforma invia le tue email. Ti dirò cosa controllerei per prima cosa.


